Identity & Zugriff
Klare Berechtigungen, minimale Rechte und nachvollziehbare administrative Zugänge.
Firewalls sind wichtig. Genauso Netzwerksegmentierung, Zugriffskontrollen und sichere Konfigurationen. Aber Security entsteht nicht durch ein einzelnes Produkt. Sie beginnt bei Identitäten und Berechtigungen, setzt sich über Netzwerk, Systeme und Anwendungen fort und reicht bis zu Daten, Backups, Updates, Monitoring und organisatorischen Prozessen. Sicherheit ist deshalb kein Zustand, den man einmal erreicht und anschließend abhakt.
Technische und organisatorische Kontrollen wirken über mehrere Ebenen und müssen über den gesamten Lebenszyklus gepflegt werden.
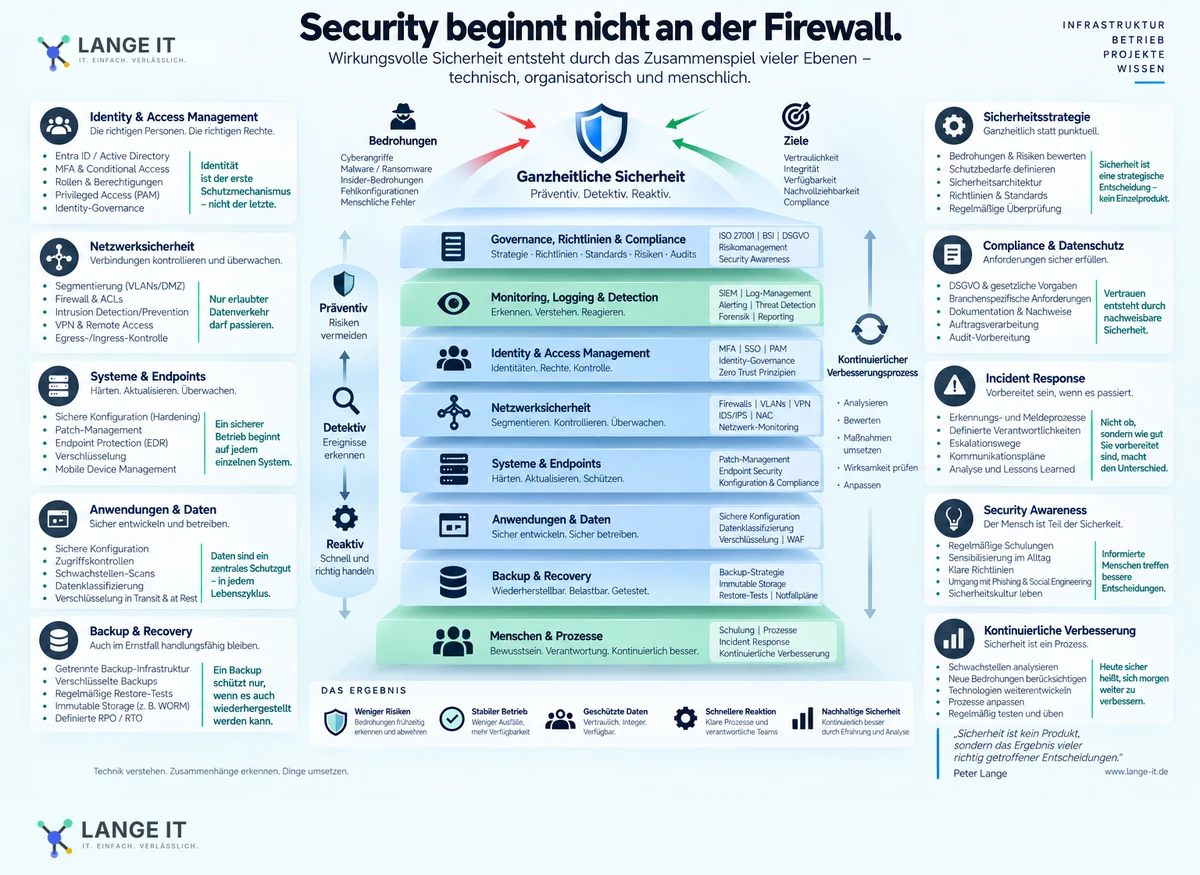
Nicht möglichst viele Security-Produkte sind das Ziel, sondern nachvollziehbare Schutzmechanismen, die zum realen Betrieb passen.
Klare Berechtigungen, minimale Rechte und nachvollziehbare administrative Zugänge.
Kommunikationswege bewusst begrenzen und Trust-Zonen technisch durchsetzen.
Angriffsflächen reduzieren und Systeme über Updates, Abhängigkeiten und Supportzyklen sicher halten.
Auffälligkeiten erkennen, Kontext bewerten und Gegenmaßnahmen kontrolliert auslösen.
Neue Schwachstellen, veränderte Abhängigkeiten und auslaufender Support machen Security zu einer kontinuierlichen Betriebsaufgabe.